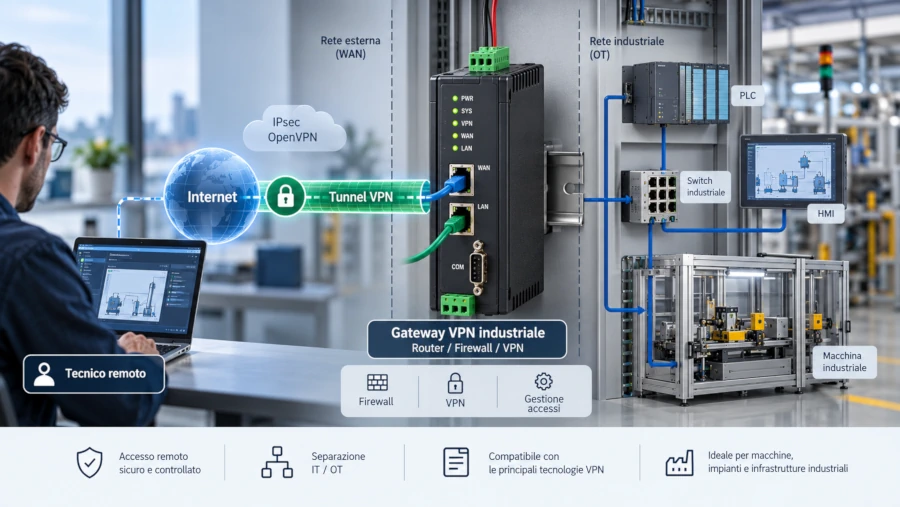
Un gateway VPN industriale è indicato quando il requisito principale è controllare e proteggere le comunicazioni remote verso una rete OT oppure collegare reti e sedi attraverso una VPN. La sola presenza della funzione VPN, però, non basta a stabilire se un dispositivo è adatto.
La scelta deve partire dallo scenario: chi deve collegarsi, quali reti devono comunicare, quali protocolli sono richiesti e quanta capacità serve. Solo dopo vanno confrontati throughput VPN, tunnel o client, firewall, autenticazione, logging, gestione remota, alimentazione e condizioni ambientali.
In un ambiente OT, inoltre, la VPN è uno dei controlli di sicurezza, non una protezione completa dell'impianto. Endpoint remoti, credenziali, privilegi, firmware, firewall e segmentazione restano determinanti. NIST e CISA raccomandano di controllare e limitare l'accesso remoto e, quando è necessario, di affiancarlo a misure come principio del privilegio minimo e autenticazione forte.
Quando serve un gateway VPN industriale
Un security gateway industriale ha senso quando il problema principale non è semplicemente fornire connettività a un impianto, ma controllare l'accesso e proteggere il traffico tra utenti, reti remote e ambiente OT.
Gli scenari più comuni sono:
- manutenzione remota di macchine o impianti.
- collegamento protetto tra sedi o stabilimenti.
- accesso controllato a una rete OT da parte di tecnici autorizzati.
- separazione di reti o zone mediante firewall e policy.
- raccolta di log e gestione degli accessi da un punto controllato.
NIST tratta l'accesso remoto OT come una funzione che deve essere autorizzata e protetta. La VPN può quindi essere una parte importante della soluzione, ma non elimina la necessità di controllare credenziali, privilegi, firewall, segmentazione e dispositivi remoti.
Il criterio più utile è distinguere tra VPN come funzione accessoria e sicurezza dell'accesso remoto come requisito principale.
Un gateway cellulare 4G/5G, per esempio, può integrare anche funzioni VPN. Se però il problema principale è raggiungere un sito attraverso una SIM, la categoria da valutare è quella dei gateway cellulari. Chi deve ancora identificare la famiglia corretta può partire dalla panoramica sui gateway industriali.
Accesso remoto o site-to-site: partire dallo scenario corretto
Prima di confrontare due gateway bisogna stabilire chi deve comunicare con chi.
| Scenario | Endpoint | Caso tipico | Cosa verificare |
|---|---|---|---|
| Remote access | Host/utente → rete | Tecnico che accede a una rete OT | Autenticazione, policy, client compatibile, privilegi |
| Site-to-site | Rete → rete | Collegamento tra due sedi | IPsec, subnet, tunnel, compatibilità tra peer, throughput |
Le due configurazioni possono utilizzare tecnologie simili, ma risolvono esigenze diverse.
VPN site-to-site
Una VPN site-to-site collega due reti attraverso gateway o endpoint collocati ai rispettivi estremi. Un caso tipico è la comunicazione tra due stabilimenti attraverso una rete esterna.
IPsec è una tecnologia ampiamente utilizzata per questo tipo di protezione a livello IP. NIST lo definisce un framework di standard per proteggere comunicazioni IP e indica IKE come protocollo normalmente utilizzato per configurare e negoziare una connessione IPsec.
La presenza della voce "IPsec" nella scheda tecnica non garantisce però interoperabilità automatica. Devono essere compatibili implementazione, autenticazione, parametri negoziati, subnet e policy dei due peer.
VPN per accesso remoto
Nel remote access il punto di partenza è invece un utente o un host remoto. L'esempio classico è un manutentore che deve raggiungere una rete OT senza esporla direttamente a Internet.
In questo scenario contano soprattutto:
- autenticazione dell'utente.
- limitazione dei privilegi.
- policy di accesso.
- sicurezza del dispositivo remoto.
- gestione delle credenziali.
- possibilità di revocare gli accessi.
La presenza di RADIUS su un gateway, inoltre, non dimostra automaticamente che quel dispositivo offra MFA nativa: dipende dall'intera architettura di autenticazione.
Una VPN non basta: firewall, segmentazione e controllo degli accessi
La VPN protegge il traffico del tunnel quando è configurata correttamente, ma non decide da sola quali sistemi possano comunicare e con quali permessi.
Per questo nella scelta di un gateway industriale contano anche firewall e policy.
Un firewall stateful, o SPI firewall, tiene conto dello stato delle connessioni nell'applicazione delle regole. Può quindi essere utilizzato per limitare il traffico consentito tra reti, zone e servizi.
La segmentazione OT/IT segue lo stesso principio: ridurre le comunicazioni non necessarie tra sistemi con funzioni e livelli di fiducia differenti. CISA raccomanda di segmentare IT e OT e di limitare l'accesso ai soli flussi realmente necessari.
Il gateway può essere uno dei punti in cui applicare questa separazione, ma non rappresenta da solo l'intera architettura di sicurezza.
Le definizioni commerciali richiedono la stessa prudenza. I modelli PLANET trattati in questo articolo dichiarano SPI firewall, filtering e VPN, ma queste funzioni non sono sufficienti per definirli automaticamente UTM.
Anche RADIUS va interpretato correttamente: può partecipare alla gestione centralizzata dell'autenticazione, ma non equivale di per sé a MFA.
Quali caratteristiche confrontare prima di scegliere
Dopo aver identificato lo scenario, la scelta può essere trasformata in una checklist tecnica. Il valore più alto sulla scheda non è automaticamente quello più utile.
Occorre verificare:
- protocolli VPN supportati.
- modalità remote access e site-to-site richieste.
- throughput VPN.
- numero massimo di tunnel.
- numero di utenti o client, quando dichiarato.
- firewall e policy.
- autenticazione.
- logging e monitoring.
- gestione remota.
- dual-WAN e failover.
- temperatura di esercizio.
- alimentazione.
- montaggio.
- ridondanza.
- firmware disponibile.
Protocolli VPN e compatibilità
IPsec e OpenVPN sono due tecnologie pertinenti nei prodotti considerati.
IPsec opera a livello IP ed è comunemente utilizzato per collegamenti protetti tra host o reti. OpenVPN supporta SSL/TLS e trasporto TCP o UDP.
La domanda corretta non è però soltanto "supporta IPsec?" o "supporta OpenVPN?". Bisogna verificare come il protocollo è implementato e se i due endpoint possono utilizzare parametri compatibili.
Modalità operative, autenticazione, firmware e configurazione dei peer devono quindi essere controllati prima del deployment.
WireGuard, invece, non risulta tra le funzioni verificate per i modelli IVR trattati qui e non deve essere dato per scontato.
Throughput, tunnel e utenti
Il throughput VPN indica la quantità di traffico che il gateway può elaborare attraverso la funzione VPN nelle condizioni dichiarate dal produttore.
Non coincide con la velocità nominale delle porte Ethernet. Un dispositivo con porte Gigabit, quindi, non fornisce automaticamente una VPN da 1 Gbps.
Per i modelli PLANET considerati, il produttore dichiara:
- IVR-100: throughput VPN massimo di 100 Mbps, fino a 60 tunnel e massimo 60 utenti VPN concorrenti.
- IVR-300: throughput VPN massimo di 108 Mbps e fino a 60 tunnel.
Tunnel e utenti sono inoltre metriche differenti. Il fatto che un gateway supporti 60 tunnel non permette di dedurre automaticamente anche 60 utenti simultanei quando quel dato non è documentato.
Il dimensionamento deve quindi partire da numero di sedi, tecnici, connessioni contemporanee e traffico che deve attraversare la VPN.
Firewall, autenticazione, logging e gestione
Oltre al motore VPN va verificato ciò che il gateway offre per amministrare e controllare la rete.
Tra gli elementi utili rientrano:
- SPI firewall.
- policy e filtering.
- sistemi di autenticazione.
- system log.
- remote syslog.
- SNMP.
- dashboard o strumenti di monitoraggio.
- interfaccia di amministrazione protetta.
PLANET IVR-100 dichiara system log, remote syslog e SNMP. IVR-300 integra funzioni di gestione più estese, tra cui RADIUS server, SNMP, NMS e CloudViewer.
Queste funzioni diventano particolarmente utili quando il gateway fa parte di un'infrastruttura distribuita.
Non vanno però sovrainterpretate: monitoring di rete non equivale a un SIEM e RADIUS non equivale automaticamente a MFA.
Ambiente industriale e continuità operativa
Un router VPN da ufficio e un gateway destinato a un quadro industriale possono offrire funzioni di rete simili, ma differire molto per installazione e condizioni operative.
Prima della scelta vanno quindi verificati:
- intervallo di temperatura.
- grado di protezione dell'enclosure.
- alimentazione disponibile.
- eventuale alimentazione ridondata.
- montaggio DIN rail o a parete.
- dual-WAN e failover.
- firmware e modalità di manutenzione.
PLANET dichiara per IVR-100 enclosure IP30, temperatura operativa da -40 a 75 °C, montaggio DIN rail o a parete e alimentazione ridondata 9-48 V DC. Per IVR-300 sono dichiarati enclosure IP30, temperatura da -40 a 75 °C e alimentazione 9-54 V DC.
IP30 non significa installazione outdoor: il grado di protezione deve essere confrontato con il quadro e con l'ambiente reale.
Su un gateway già operativo è inoltre opportuno prevedere backup della configurazione e una modalità di ripristino prima di modifiche importanti: un errore nelle policy o un aggiornamento problematico può interrompere l'accesso remoto.
Errori da evitare nella scelta di un gateway VPN industriale
Alcune letture troppo rapide della scheda tecnica possono portare a una scelta sbagliata:
- VPN presente = prodotto adatto: falso se il dispositivo nasce principalmente per un altro bisogno, per esempio connettività cellulare o LoRaWAN.
- 60 tunnel = 60 utenti: tunnel e utenti concorrenti sono valori distinti.
- porte Gigabit = VPN Gigabit: il throughput VPN va controllato separatamente.
- SPI firewall = UTM: le due definizioni non sono equivalenti.
- RADIUS = MFA: dipende dall'architettura di autenticazione utilizzata.
- più capacità = scelta migliore: throughput, tunnel e funzioni aggiuntive servono solo se il progetto ne ha realmente bisogno.
Il criterio corretto è quindi dimensionare il gateway sullo scenario, non scegliere la scheda tecnica più ricca.
Dai requisiti alla scelta del gateway: due scenari concreti
Solo dopo aver chiarito scenario, protocolli, capacità e requisiti industriali ha senso valutare modelli concreti.
La sequenza corretta è:
problema → requisito → caratteristica → prodotto
Nel catalogo Digitx, PLANET IVR-100 e PLANET IVR-300 rispondono a livelli di esigenza differenti. Le specifiche riportate di seguito sono quelle dichiarate dal produttore e non costituiscono benchmark indipendenti.
| Caratteristica | PLANET IVR-100 | PLANET IVR-300 | Quando conta |
|---|---|---|---|
| Throughput VPN | Max dichiarato 100 Mbps | Max dichiarato 108 Mbps | Traffico da proteggere |
| Tunnel VPN | Fino a 60 | Fino a 60 | Numero di collegamenti |
| Utenti VPN concorrenti | Max 60 dichiarati | Dato non assunto se non documentato | Remote access |
| Porte Ethernet | 5 Gigabit | 5 Gigabit | Connettività locale |
| RS485 | Non prevista nelle specifiche considerate | Sì | Integrazione industriale |
| DI/DO | Non previste nelle specifiche considerate | 2 DI + 2 DO | Segnali e supervisione |
| High Availability | Non usata come caratteristica del modello | Dichiarata | Continuità operativa |
| Alimentazione | 9-48 V DC ridondata | 9-54 V DC | Compatibilità con il quadro |
| Temperatura dichiarata | -40...75 °C | -40...75 °C | Condizioni ambientali |
| Gestione | Log, remote syslog, SNMP | RADIUS, SNMP, NMS/CloudViewer | Gestione distribuita |
La tabella non individua un vincitore assoluto. Mostra invece quali funzioni possono giustificare il passaggio da una soluzione più essenziale a una piattaforma più completa.
Quando basta una soluzione come PLANET IVR-100
Il PLANET IVR-100 è coerente con uno scenario in cui servono soprattutto VPN industriale, firewall, logging, dual-WAN e installazione adatta a un ambiente industriale, senza necessità specifiche di RS485, DI/DO o High Availability.
Il produttore dichiara, tra le caratteristiche rilevanti, cinque porte Gigabit, IP30, montaggio DIN rail o a parete, temperatura operativa da -40 a 75 °C, alimentazione ridondata 9-48 V DC, IPsec/OpenVPN, fino a 60 tunnel, massimo 60 utenti VPN concorrenti, throughput VPN massimo di 100 Mbps, SPI firewall, remote syslog, SNMP e dual-WAN.
È quindi un esempio pertinente quando queste capacità coprono il progetto. Se servono interfacce industriali o funzioni di ridondanza e gestione ulteriori, la scelta va rivalutata.
Quando serve una piattaforma più completa come PLANET IVR-300
Il PLANET IVR-300 diventa più pertinente quando alla VPN si aggiungono requisiti industriali o gestionali specifici.
Tra le differenze utili alla decisione rientrano RS485, 2 ingressi digitali e 2 uscite digitali, IPsec Net-to-Net e Host-to-Net, OpenVPN server/client, fino a 60 tunnel, throughput VPN massimo dichiarato di 108 Mbps, dual-WAN, High Availability, RADIUS e strumenti di gestione come SNMP, NMS e CloudViewer.
Queste funzioni hanno valore soltanto se risolvono un requisito reale. Un impianto che non utilizza I/O, RS485, HA o gestione centralizzata non trae automaticamente vantaggio dalla maggiore complessità.
Il valore di 108 Mbps resta inoltre un massimo dichiarato dal produttore. Il dato dei 60 tunnel non deve essere trasformato in un numero di utenti simultanei non documentato.
Wi-Fi, PoE o fibra: quando servono varianti specifiche
Le varianti diventano rilevanti solo quando emerge un requisito ulteriore.
Se il gateway deve offrire anche Wi-Fi 6 integrato, può essere valutato PLANET IVR-300W. PLANET lo classifica come gateway VPN industriale Wi-Fi 6 e ne documenta, tra le altre funzioni, connettività 802.11ax e le capacità VPN della famiglia.
Se servono invece PoE+ e collegamento SFP, può essere pertinente PLANET IVR-300FP, che dispone di quattro porte PoE+, budget PoE massimo dichiarato di 120 W, slot SFP, fino a 60 tunnel e throughput VPN massimo dichiarato di 108 Mbps. L'alimentazione prevista è 48-54 V DC.
Wi-Fi, PoE e SFP devono quindi essere requisiti del progetto, non caratteristiche aggiunte alla scelta solo perché disponibili.
Quando non scegliere un gateway VPN/security
Non tutti i problemi di connettività industriale appartengono a questa categoria.
Se il requisito principale è:
- connettività tramite SIM, 4G o 5G: va valutato un gateway cellulare 4G/5G.
- conversione Modbus TCP ↔ RTU/ASCII: il riferimento corretto sono i gateway Modbus.
- conversione tra PROFINET, PROFIBUS, EtherNet/IP, CANopen o altri protocolli OT: va consultata la pagina sui gateway per protocolli industriali.
- raccolta dati da sensori LPWAN: il bisogno appartiene ai gateway LoRaWAN.
Alcuni prodotti di queste famiglie possono integrare anche VPN, firewall o funzioni di sicurezza. Questo non cambia però automaticamente la loro funzione primaria.
Per la query "gateway VPN industriale" non è quindi corretto selezionare un gateway cellulare, LoRaWAN o un altro gateway IoT soltanto perché la scheda tecnica include una VPN.
Checklist finale prima della scelta
Prima di scegliere un gateway VPN industriale conviene verificare:
- Scenario: remote access oppure collegamento tra reti?
- Protocollo VPN: quale tecnologia deve essere utilizzata?
- Compatibilità dei peer: modalità, autenticazione e parametri sono compatibili?
- Throughput VPN: quanto traffico deve essere protetto?
- Tunnel e client: quanti collegamenti e utenti devono essere gestiti?
- Firewall e policy: quali flussi devono essere consentiti?
- Autenticazione: come vengono gestite identità e credenziali?
- Logging e monitoring: quali eventi devono essere registrati?
- Gestione remota: come verrà amministrato il gateway?
- Ambiente: temperatura, enclosure e montaggio sono compatibili?
- Alimentazione e ridondanza: il quadro supporta i requisiti del dispositivo?
- Firmware: la versione disponibile è aggiornata e supportata?
- Funzioni aggiuntive: Wi-Fi, PoE o SFP sono realmente necessari?
Se il progetto richiede principalmente VPN, firewall, logging e dual-WAN in un dispositivo industriale, una soluzione della classe PLANET IVR-100 può essere sufficiente. Se servono anche I/O, RS485, High Availability o gestione più estesa, PLANET IVR-300 offre funzioni aggiuntive da valutare.
IVR-300W e IVR-300FP hanno invece senso solo quando Wi-Fi 6 oppure PoE/SFP fanno realmente parte del requisito.
Se durante la checklist emerge che il problema principale è connettività cellulare, Modbus, conversione di protocolli o LoRaWAN, è più corretto cambiare famiglia di gateway invece di forzare un security gateway in uno scenario diverso.